
Kategorie: Web
Kryptographie bei BWeb
TL;DR
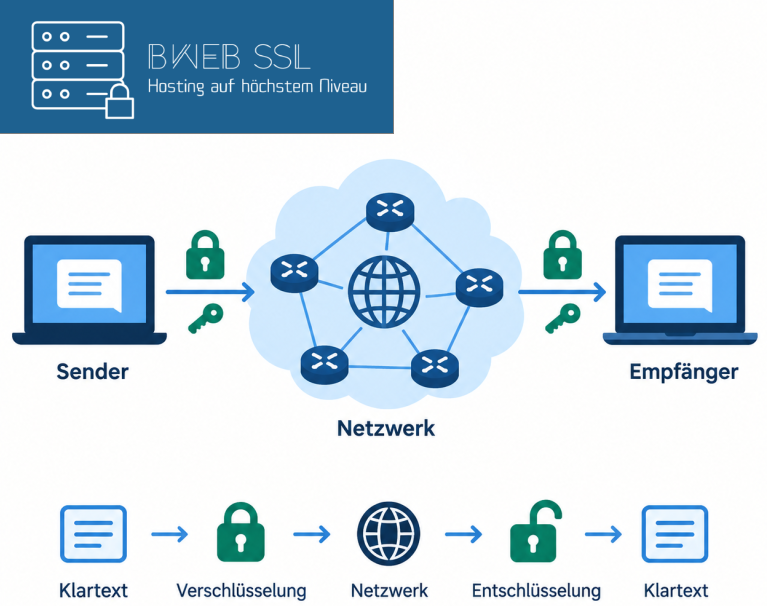
Kryptographie ist die Lebensader einer jeden sicheren Datenübertragung. Kryptographie verschleiert Klartextdaten (Login-Daten, Banktransaktionen, usw.) mittels verschiedener Verfahren und notwendigen Schlüsseln, so können Dritte diese nicht einsehen oder manipulieren. Bei BWeb-SSL sind grundsätzlich alle Verbindungen zu all unseren Services mit aktuellen Verfahren verschlüsselt. Seit Januar 2026 arbeiten wir zudem mit Post-Quanten Kryptographie, um zukünftigen Angriffen keine Chance zu lassen.
Was ist Krypto, wozu ist es da und wo wird es verwendet?
Kryptographie (kurz Krypto) ist grundsätzlich ein Überbegriff zu verschiedensten Verfahren, die Klartext-Passagen in eine andere, für Dritte nicht einfach lesbare Form bringen. Dabei werden meist mathematische Probleme genutzt, die nicht einfach zu lösen sind, wenn die relevanten Werte nicht vorliegen (vgl. kryptographische Schlüssel). Für diesen Beitrag unterscheiden wir vier Kryptoverfahren. Asymmetrische, sowie symmetrische Kryptographie, Hashverfahren und Post-Quanten Kryptographie.
Asymmetrische Kryptographie
Für asymmetrische Verfahren dienen herkömmliche mathematische Probleme wie diskrete Logarithmen (Quelle; Verfahren wie Diffie-Hellman (Quelle)) und die Primfaktorzerlegung (Quelle, Verfahren wie RSA (Quelle)). Vereinfacht bedeutet dies für asymmetrische Verfahren, dass zwei Schlüsselbestandteile benötigt werden. Einen privaten Schlüssel (muss geheim bleiben; private-key) und einen öffentlichen Schlüssel (kann bzw. soll öffentlich sichtbar sein; public-key). Klartext kann mittels des öffentlichen Schlüssels von jedem verschlüsselt werden, aber nur der Inhaber des privaten Schlüssels kann diese wieder entschlüsseln. Ist das verwendete asymmetrische Verfahren sicher, kann ein Angreifer keine Informationen entnehmen, wenn dieser den privaten Schlüsselteil nicht kennt. Nachteilig bei diesen Verfahren sind die Performanz, denn diese gelten als vergleichsweise rechenintensiv und langsam, und ihre Schwächen gegenüber Quantencomputern.
Post-Quanten Kryptographie
Hier knüpft Post-Quanten Kryptographie (kurz PQC) an. Quantencomputer sind in absehbarer Zukunft in der Lage, die heute als sicher geltenden asymmetrischen Verfahren in kurzer Zeit zu brechen (d.h. Berechnung des Schlüsselpaares gelingt sehr einfach). PQC-Verfahren agieren im Prinzip ähnlich zu herkömmlicher asymmetrischer Verfahren, basieren aber auf anderen mathematischen Problemen (bspw. mathematischer Gitter-Probleme (Quelle)), die auch für Quantencomputer nicht lösbar sind (Verfahren wie ML-KEM (Quelle) od. ML-DSA (Quelle)).
Symmetrische Kryptographie
Symmetrische Verfahren nutzen, im Gegensatz zu asymmetrischen Verfahren, nur einen gemeinsam geteilten Schlüssel zwischen den Verbindungspartnern (Verfahren wie AES od. ChaCha20). Auch hier benötigt ein Angreifer Zugriff auf diesen Schlüssel, um Klartext entschlüsseln zu können. Vorteil bei diesen Verfahren ist klar die hohe Geschwindigkeit, allerdings muss der geteilte Schlüssel sicher zum Kommunikationspartner gelangen. Hierfür dienen dann asymmetrische Verfahren. Ein solcher Ablauf wird dann hybrides Kryptoverfahren genannt (verschlüssele den symmetrischen Schlüssel mit dem langsamen asymmetrischen Schlüssel und übertrage diesen zum Kommunikationspartner).
Hashverfahren
Hashverfahren dienen primär zur Sicherstellung der Integrität übertragener Daten (d.h. beantworte die Frage: Wurde die Nachricht auf dem Transportweg verändert?; Verfahren wie SHA2). Aber auch zur sicheren Speicherung von Passwörtern eignen sich die sogenannten Einwegfunktionen gut (Verfahren wie argon2id). Anders als (A)symmetrische Kryptographie können einmal „gehashte“ Klartextdaten nicht wieder in ihre Ursprungsform zurückgewandelt werden.
Kryptographie wird also in verschiedenen Sicherheitsprotokollen mit verschiedenen Verfahren zu verschiedenen Zwecken eingesetzt. Dabei ist der Anwendung keine Grenzen gesetzt. Von der sicheren Bezahlung im Web, das senden von E-Mails, telefonieren mit dem Smartphone im Gebirge oder das Bezahlen mit der Bankkarte beim Discounter, Kryptographie sichert überall die digitale Kommunikation.
Krypto bei BWeb-SSL – natürlich inklusive!
Es mag die Frage aufkommen, warum wir freiwillig die von uns verwendete Kryptographie öffentlich sichtbar teilen. Wir sind der Meinung, dass sich starke Kryptographie nicht verstecken muss! Außerdem sind diese Informationen sowieso öffentlich abrufbar…
Bei BWeb-SSL hat jeder Kunde starke Kryptographie automatisch inklusive. Neben kostenlosen automatisch ausgestellten Let’s Encrypt Zertifikaten (dienen heute dem Schutz der Integrität (siehe 1. Satz Hashverfahren)) und aktueller TLS-Konfigurationen (Sicherung der Webseite, E-Mail- und FTP-Verkehr) sind auch E-Mail Zusatzprotokolle gegen Spam und Phishing, wie DKIM (Quelle; unser letzter Artikel), bei der Aktivierung des Kontos automatisch konfiguriert und aktiv. Als Add-Ons warten Ende-zu-Ende verschlüsselte Cloud-Backups und die sichere Kommunikation mit unserem Support mittels OpenPGP (Quelle). Seit Januar 2026 sind zudem alle möglichen Verbindungen mittels Post-Quanten Verfahren abgesichert, denn Angreifer könnten schon heute für sie relevante Datenübertragungen speichern und in Gegenwart eines zukünftigen Quantencomputers entschlüsseln (nennt sich harvest-now-decrypt-later Angriff (kurz HNDL)). Als Kunde müssen Sie hierfür nichts weiter tun.
Einzelne Protokolle und verwendete Kryptographie – technische Einblicke
Für technisch Versierte geben wir nachfolgend Einblicke in die verwendete Kryptographie. Generell verzichten wir aus Sicherheitsgründen grundsätzlich auf Legacy-Krypto (veraltete, unsichere Verfahren), wie SHA1, < TLSv1.2, usw.
TLS (https, smtp, imap, pop3, ftp): Versionen TLS-1.2 & TLS-1.3
Asymmetrische Verfahren: ECDH-only (X25519, X448, P-256/384) bzw. hybrider PQC (mlkem768+X25519) Handshake
Symmetrische Verfahren: AES-GCM/CCM, ChaCha20-Poly1305
Signaturen/Zertifikate: RSA-4096, ECDSA-P384
DKIM (E-Mail Integritätssicherung): RSA-2048, Ed25519
OpenPGP (E2EE verschlüsselte Support-Mails): X25519/Ed25519 (demnächst auch hybrid mit ML-KEM-768)
Was wir meiden und warum…
Wir bei BWeb-SSL sehen sichere Kryptographie und verschlüsselte Kommunikation als grundlegendes Recht für alle unsere Kunden an. Deshalb vermeiden wir wo immer möglich unsichere Verfahren, denn diese würden dieses Versprechen schwächen oder brechen. Auch meiden wir zunehmend gegenüber Quantencomputer nicht resistente Verfahren wie RSA, DH und ECDSA. Diese migrieren wir fortlaufend auf hybride Verfahren. Das Gute daran, als Kunde von BWeb-SSL erfährt man davon nur wenig, denn alles verläuft vollautomatisch. Dennoch hat jeder Kunde die Möglichkeit, eigene Einstellungen bei der eigenen Webseiten zu treffen.
Pläne für die Zukunft
Auch wenn TLS mittlerweile gut gegen Quantencomputer abgesichert ist, fehlen doch noch einige wenige Protokolle. So auch für DKIM, als Spam-/Phishing-Schutz Mechanismus, gibt es noch keine offiziell standardisierte Lösung. Unser Forschungsteam arbeitet derzeit an Möglichkeiten für ein Post-Quanten sicheres DKIM.