Veröffentlicht am — Kommentar hinterlassen

Absicherung von Websites bei BWeb-SSL

TL;DR

Eine Webseite zu hosten ist vergleichsweise einfach. Es benötigt neben entsprechender Hardware und einer festen IP-Adresse einen Webserver und je nach Webseite Skriptsprachen wie PHP oder Datenbankentools. Angreifer hält dies nicht davon ab die Webseite anzugreifen. Bei BWeb-SSL sind in all unseren Produkten nicht nur umfangreiche Sicherheitsmaßnahmen aktiv, sondern auch im Preis inklusive!

Warum brauchen Webseiten Schutz?

Zu Beginn des Internets ging man von wohlmeinendem Verhalten der Nutzerschaft aus. Die Gegenwart zeigt uns das Gegenteil. Webseiten und andere Dienste werden tagtäglich zu jeder Zeit meist vollautomatisch tausendfach durch unterschiedliche Arten angegriffen. Nicht selten führt eine ungeschützte oder veraltete Webseite zur vollständigen Kompromittierung des entsprechenden Webspaces oder im schlimmsten Fall zur Übernahme des gesamten Servers! Die aktuelle PHP2Shell Schwachstelle ist hier nur eine von vielen Beispielen. Folglich gilt es umzudenken und unterschiedliche Schutzmaßnahmen zu integrieren. Bei BWeb-SSL sind bereits viele unterschiedliche Maßnahmen aktiv. Folgend geben wir einen Überblick über einige Maßnahmen und Funktionen.

Schutz im Web – TLS, Security Header & Co.

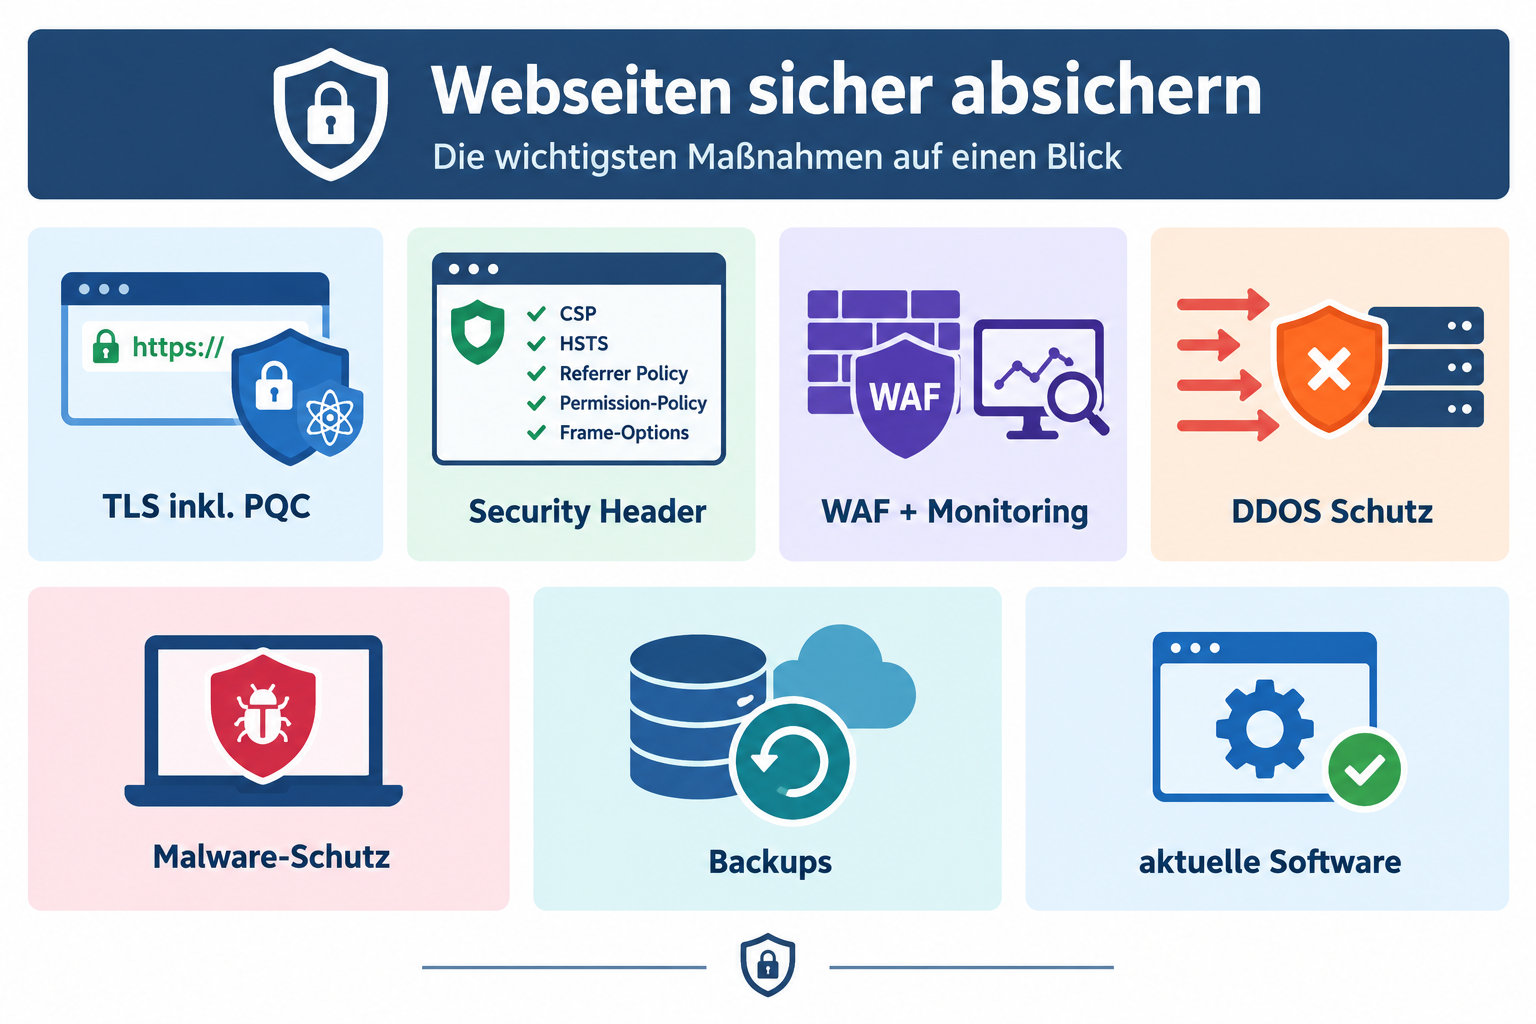
Ist die eigene Webseite bei BWeb-SSL gehostet, liegt die Absicherung dieser primär auf der Seite des Webhosters. Einige Maßnahmen schränken bereits eine breite Palette von Angriffsmöglichkeiten erheblich ein, so zum Beispiel TLS oder Web-Application-Firewalls (WAF).

TLS & PQC

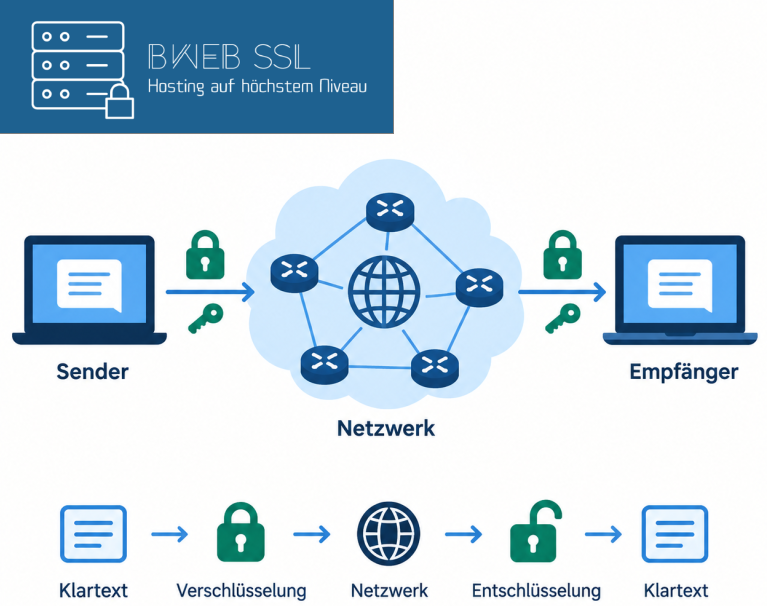
Transport-Layer-Security (TLS) dient dem Schutz des Datenkanals zwischen dem Endnutzer (der die Webseite bei sich abruft) und unserem Server (der die Webseite zur Verfügung stellt). Dieser Datenkanal wäre ohne TLS für Dritte ohne großes Zutun vollumfänglich einsehbar – für Bestellungen oder vertrauliche Bankdaten keine gute Idee. TLS nutzt Kryptographie, um diesen Datenkanal zu verschlüsseln und damit für Dritte unzugänglich zu machen. Für TLS werden unterschiedliche Maßnahmen gebündelt, um nicht nur den Datenkanal selbst zu sichern, sondern auch sicherzustellen, dass der Server authentisch ist und nicht vorgibt ein anderer zu sein. Dafür sind Zertifikate nützlich, die jeder Kunde bei BWeb-SSL vollautomatisch und kostenlos erhält. Damit wird die sichere TLS-Verbindung garantiert. Seit Januar 2026 sind TLS-Verbindungen zu unseren Servern zudem gegen zukünftige Angriffe durch Quantencomputer durch die Nutzung von Post-Quanten-Kryptographie (PQC) geschützt. Dadurch sind Verbindungen zu unseren Servern auch für die Zukunft gerüstet. Für technisch Versierte und Neugierige haben wir die verwendete Kryptographie bei TLS bereits in diesem Artikel zusammengefasst.

→ verhindert Mitlesen von Daten durch Dritte

Web Security Header

TLS hilft zwar gegen Mitlesen von Verbindungen durch Dritte, nicht aber automatisch für Angriffe gegen die Webseite oder ihrer Inhalte. Hier kommen Web Security Header ins Spiel. Die Möglichkeiten und Funktionen dieser Header sind sehr weitreichend. Wir stellen nur die wichtigsten davon vor: Content-Security-Policy (CSP) (Quelle), HTTP Strict Transport Security (HSTS) (Quelle), Referrer Policy (Quelle), Permissions Policy (Quelle) und Frame Options (Quelle). All diese werden vom Webserver an den Nutzer bzw. dessen Browser übergeben. Der Browser wiederum interpretiert und wendet diese an.

CSP: Dieser Header gibt an, welche Ressourcen (Elemente von anderen Webseiten (Bilder, Skripte, …) und auf dem Server befindliche Skripte) der Browser laden darf. Das ist sinnvoll, denn viele Angriffsmöglichkeiten bedienen sich durch Drittserver, sind diese nicht erlaubt, sind solche Angriffe (bspw. Cross-Site-Scripting (XSS)) ebenso nicht möglich. CSP kann von jedem Kunden nach eigenen Ansprüchen eingestellt werden.
→ verhindert Angriffe, die auf Laden von Skripten od. anderen Webseiten basieren

HSTS: Ohne restriktive Serverumleitungen auf TLS (sind bei BWeb-SSL aktiv), könnte ein Angreifer den Nutzer auf die ungesicherte Verbindung leiten. HSTS teilt dem Browser hingegen mit, dass der Server nur über den gesicherten Kanal (https) kommunizieren möchte. Der Browser merkt sich diese Information für eine bestimmte Zeit („max-age“ des HSTS-Headers) und wählt in dieser Zeit ohne Ausnahme nur die gesicherte Verbindung. Bei BWeb-SSL ist HSTS automatisch aktiv.
→ verhindert Downgrade-Angriffe (sichere Verbindung → unsichere Verbindung)

Referrer Policy: Wird auf der eigenen Webseite auf eine andere Seite mittels Klick auf einen Link weitergeleitet, kann die neu aufgerufene Webseite Daten der ursprünglichen Webseite erhalten. Das kann nicht nur datenschutzspezifische Probleme verursachen, sondern auch potentiell ein Sicherheitsproblem darstellen. Mittels des Referrer Policy Header kann eingestellt werden, was eine aufgerufene Webseite zu sehen bekommt. Bei BWeb-SSL ist die Referrer Policy standardmäßig auf „strict-origin“ (teile bei gleichbleibender Sicherheitsstufe nur die origin (Domain) mit).
→ verbessert Datenschutz und Sicherheit bei Websiteübergängen

Permissions Policy: Dieser Header legt fest, welche Browserfunktionen auf der Webseite aktiv sind, bzw. diese benutzen darf. Bspw. soll die Seite https://bweb-ssl.de keinen Kamera- oder Mikrofonzugriff haben (warum auch?) → camera=(), microphone=() (() bedeutet kein Zugriff von keinem Element der Webseite). Mittels der Permissions Policy kann so Zugriff für unterschiedliche Funktionen eingegrenzt oder ganz verhindert werden. Die Permissions Policy kann bei BWeb-SSL individuell angepasst werden.
→ verbessert Datenschutz und Sicherheit der Webseite generell

Frame Options: Mit diesem Header kann der Browser angewiesen werden, die Webseitendaten nicht in Frames anderer Webseiten laden zu lassen (bspw. könnte eine andere Webseite den Inhalt der eigenen Webseite präsentieren und so Täuschungsangriffe durchführen). Dies verhindert bspw. Clickjacking-Angriffe. Bei BWeb-SSL ist dieser Header standardmäßig auf „SAMEORIGIN“ eingestellt (nur Webseiten mit der gleichen Domain dürfen Frames der Webseite erzeugen).
→ verhindert Clickjacking Angriffe und verbessert den Datenschutz

Web Application Firewall (WAF) & Monitoring

Web Security Headers verhindern viele Angriffsmöglichkeiten durch Fehlfunktionen von Webseiten. WAFs hingegen verhindern spezifische Angriffe auf möglicherweise noch nicht bekannte Sicherheitslücken der eigenen Webseite (bspw. XSS, SQLI, CSRF, …). WAFs sind auf dem Serversystem aktiv und prüfen den Datenverkehr auf Angriffscharakteristika. Im Falle von Angriffen können diese die Angreifer IP-Adresse vom System aussperren. Zusätzliche Monitoring Maßnahmen lassen großflächige Angriffe und im schlimmsten Fall kompromittierte Webseiten leichter auffinden. Bei BWeb-SSL sind beide Funktionen im Hintergrund aktiv.

→ verhindert Angriffe durch gezieltes Sperren der Angreifer IP-Adresse und einfacheres Auffinden von großflächigen Angriffen

DDoS Schutz

DDoS oder besser Distributed Denial of Service ist eines der einfachsten und effektivsten Angriffsmöglichkeiten im heutigen Internet. Mittels DDoS wird eine Serverinfrastruktur massenhaft mit großen Anfragen bedrängt und so die darauf liegenden Websites stark verlangsamt oder die Verbindung sogar ganz verhindert. Solche Angriffe bedienen sich normalerweise vielen einzelnen gekaperten Geräten weltweit (meist Botnetze wie Mirai). Verringern lässt sich dies durch gezielte automatische IP-Sperrungen und Anpassung der Aufrufzeiten.

→ verringert DDoS Angriffsmöglichkeiten

Präventivmaßnahmen

Unsere Präventivmaßnahmen dienen vorwiegend dazu entweder Angriffen vorzubeugen oder im Falle einer erfolgreichen Kompromittierung Gegenmaßnahmen zeitnah einzuleiten und den Normalzustand wiederherzustellen.

Anti-Malware

Nicht nur auf dem Heimrechner sind Antivirensysteme eine gute Idee. Auch auf unseren Servern scannen wir regelmäßig auf Schadsoftware. Meist deutet ein Scan mit Ergebnissen aber auf einen bereits erfolgten Angriff hin. Schließlich konnte Schadsoftware auf eine legitime Webseite gelangen. Da die Schadsoftware so aber unschädlich gemacht wird, sind die Angreifer in ihren Möglichkeiten beschränkt.

→ schränkt Möglichkeiten von Angreifern ein

Backups

Mittels aktueller Backups lassen sich kompromittierte Webseiten in einen sicheren Zustand vor dem Angriff wieder zurücksetzen. Bei BWeb-SSL sind in den meisten Paketen Backups inbegriffen und können durch unsere Kunden individuell gestaltet werden.

→ Zurücksetzung der Webseite im Angriffsfall

aktuelle Software

Wohl am allerwichtigsten ist es, aktuelle Software zu nutzen. Aktuelle Software behebt meist Schwachstellen (bspw. PHP am 21.10.2026) oder verbessert auf andere Art die Sicherheit selbst. Bei BWeb-SSL pflegen wir Sicherheitspatches direkt nach dem Erscheinen ein. Dies verhindert, dass die von uns genutzten Programme angreifbar werden. Dennoch appellieren wir an alle unsere Kunden, die selbst genutzte Software im Webspace aktuell zu halten und wo möglich automatische Aktualisierungen anzuschalten. Bleibt die Software auf einem alten Stand, sind auch unsere Möglichkeiten limitiert und können das Ausnutzen von Schwachstellen nicht immer verhindern.

Schlussworte

Das damals angedachte wohlmeinende Verhalten der Nutzerschaft im Internet gibt es schlichtweg nicht mehr. Dritte mit böswilligen Intentionen versuchen über verschiedenste Wege legitime Webseiten anzugreifen und für schadhaftes Verhalten zu missbrauchen. Bei BWeb-SSL sind umfangreiche Maßnahmen ohne weiteres Zutun aktiv und halten tagtäglich tausende Angriffe fern. Dennoch gilt es die eigene Webseite auf dem aktuellen Stand zu halten, um diese nicht unnötig Angriffen auszusetzen.
Veröffentlicht am — Kommentar hinterlassen

Sicherheitslücken in PHP 8.2 – 8.5 und eMudhra CA-Compromise

Wir informieren über zwei kritische Sicherheitslücken in der Drittsoftware PHP und der Kompromittierung der Zertfizierungsstelle von eMudhra.
PHP ist eine Programmiersprache, die häufig bei Webseiten genutzt wird. Zertifizierungsstellen dienen der Ausstellung von TLS-Zertifikaten.

Für Kunden von BWeb-SSL besteht keine Gefahr!

PHP Sicherheitslücken in Version 8.2 – 8.5

Das BWeb-Security Team hat am 20.10.2026 von zwei kritischen Sicherheitslücken (CVE-2026-109618 & CVE-2026-109619 -> CVSS 9.2/10) in der Programmiersprache PHP (https://php.net) erfahren [1]. Diese Sicherheitslücken könnten einem Angreifer Zugang zu Webspaces der Kunden und potentiell auch der Serverinfrastruktur ermöglichen (Angriffstyp: RCE). BWeb-SSL hat darauf umgehend Monitoring Maßnahmen ergriffen und den aktuellen Stand laufend beobachtet. Nach Veröffentlichung eines funktionsfähigen Exploits am 21.10.2026 ca. 10 Uhr CEST wurden weitere Maßnahmen wie die Abschaltung von Kernseiten und Services ergriffen. Sicherheitsrelevante Workarounds wurden aufgrund ungewisser Wirkung verworfen. Nachdem bereits stattfindende Angriffe beobachtet wurden, haben wir uns dazu entschlossen alle PHP Versionen infrastkturweit abzuschalten. Die Abschaltung erfolgte um 14 Uhr CEST. Die ab 16 Uhr CEST zur Verfügung stehenden PHP Aktualisierungspakete wurden zeitnah eingepflegt und die Systeme ab 17.30 Uhr wieder freigegeben. Seit 18.15 Uhr CEST sind alle Systeme wieder in Betrieb. Sämtliche auf PHP basierende Webseiten waren in dieser Zeit aus Sicherheitsgründen nicht verfügbar. Wir bitten diese Sicherheitsmaßnahme zu entschuldigen.

Technische Informationen zu den Sicherheitslücken:
* https://www.php2shell.com/
* https://www.wiz.io/blog/php2shell-php-rce
* https://calif.io/php2shell
* https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
* https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w

21.10.2026 21:00: Derzeit beobachten wir Berichte zu weiteren Schwachstellen. Sollten sich diese bewahrheiten, werden wir entsprechende Gegenmaßnahmen einleiten. Aktuelle Statusinformationen unter: https://status.buck-technik.de/

19.11.2026 15:00: Die zum 19.11.2026 angekündigten Sicherheitsupdates wurden zeitnah installiert.

[1]: https://www.php.net/index.php#2026-10-21-5

Kompromittierung der eMudhra CA

Bereits am 19.10.2026 hat das BWeb-Security Team von der Kompromittierung der eMudhra CA erfahren. Die CA dient zum Ausstellen von TLS-Zertfikaten (bei BWeb-SSL kostenfrei durch Let’s Encrypt). Durch eklatante Sicherheitsdefizite war eine Rückrechnung der zugehörigen Private-Keys für jedermann trivial möglich. Folglich könnten Angreifer Man-in-the-Middle Angriffe ohne Probleme durchführen und Nutzer auf gefälschte Webseiten locken. Die Zertifikate der betroffenen Zertifizierungsstelle (eMudhra CA) wurden durch Betriebssystem und Browser Entwickler zwischenzeitlich zurückgezogen bzw. gesperrt. Alle Systeme bei BWeb-SSL sind bereits auf dem aktuellen Stand und nicht mehr verwundbar.

Wir möchten an unsere Kunden appelieren Updates der Betriebssysteme (Windows, Apple, Linux, Android), sowie Browser (Mozilla Firefox, MS Edge, Google Chrome) zeitnah zu installieren. Folgende Seite kann zur Überprüfung von gefährdeten Browsern genutzt werden (eine rote Ausgabe deutet fehlende Sicherheitsupdates an).
-> Browserprüfung via: https://emudhra.we-have-a-problem.com/

Für technisch versierte Personen stehen folgende Quellen zur Verfügung:
* https://arstechnica.com/security/2026/10/the-internet-goes-on-high-alert-after-discovery-of-8-compromised-tls-certs/
* https://www.heise.de/news/Vorfall-bei-Zertifizierungsstelle-eMudhra-Acht-CA-Zertifikate-kompromittiert-11494412.html

Veröffentlicht am — Kommentar hinterlassen

Deaktivierung von PHP 8.2 (12/2026)

Ab dem 01.01.2027 endet der erweiterte Support (Sicherheitsupdates) für PHP v8.2 (https://www.php.net/supported-versions.php).
Aus diesem Grund schalten wir PHP v8.2 zum 01.01.2027 ebenfalls ab.
Webseiten die aktuell mit dieser Version laufen, werden von uns automatisch auf eine aktuellere Version migriert. Kunden deren Webseite mit neueren Versionen nicht kompatibel ist, bitten wir um entsprechende Anpassungen bis 31.12.2026.

Veröffentlicht am — Kommentar hinterlassen

Kryptographie bei BWeb

TL;DR

Kryptographie ist die Lebensader einer jeden sicheren Datenübertragung. Kryptographie verschleiert Klartextdaten (Login-Daten, Banktransaktionen, usw.) mittels verschiedener Verfahren und notwendigen Schlüsseln, so können Dritte diese nicht einsehen oder manipulieren. Bei BWeb-SSL sind grundsätzlich alle Verbindungen zu all unseren Services mit aktuellen Verfahren verschlüsselt. Seit Januar 2026 arbeiten wir zudem mit Post-Quanten Kryptographie, um zukünftigen Angriffen keine Chance zu lassen.

Was ist Krypto, wozu ist es da und wo wird es verwendet?

Kryptographie (kurz Krypto) ist grundsätzlich ein Überbegriff zu verschiedensten Verfahren, die Klartext-Passagen in eine andere, für Dritte nicht einfach lesbare Form bringen. Dabei werden meist mathematische Probleme genutzt, die nicht einfach zu lösen sind, wenn die relevanten Werte nicht vorliegen (vgl. kryptographische Schlüssel). Für diesen Beitrag unterscheiden wir vier Kryptoverfahren. Asymmetrische, sowie symmetrische Kryptographie, Hashverfahren und Post-Quanten Kryptographie.

Asymmetrische Kryptographie

Für asymmetrische Verfahren dienen herkömmliche mathematische Probleme wie diskrete Logarithmen (Quelle; Verfahren wie Diffie-Hellman (Quelle)) und die Primfaktorzerlegung (Quelle, Verfahren wie RSA (Quelle)). Vereinfacht bedeutet dies für asymmetrische Verfahren, dass zwei Schlüsselbestandteile benötigt werden. Einen privaten Schlüssel (muss geheim bleiben; private-key) und einen öffentlichen Schlüssel (kann bzw. soll öffentlich sichtbar sein; public-key). Klartext kann mittels des öffentlichen Schlüssels von jedem verschlüsselt werden, aber nur der Inhaber des privaten Schlüssels kann diese wieder entschlüsseln. Ist das verwendete asymmetrische Verfahren sicher, kann ein Angreifer keine Informationen entnehmen, wenn dieser den privaten Schlüsselteil nicht kennt. Nachteilig bei diesen Verfahren sind die Performanz, denn diese gelten als vergleichsweise rechenintensiv und langsam, und ihre Schwächen gegenüber Quantencomputern.

Post-Quanten Kryptographie

Hier knüpft Post-Quanten Kryptographie (kurz PQC) an. Quantencomputer sind in absehbarer Zukunft in der Lage, die heute als sicher geltenden asymmetrischen Verfahren in kurzer Zeit zu brechen (d.h. Berechnung des Schlüsselpaares gelingt sehr einfach). PQC-Verfahren agieren im Prinzip ähnlich zu herkömmlicher asymmetrischer Verfahren, basieren aber auf anderen mathematischen Problemen (bspw. mathematischer Gitter-Probleme (Quelle)), die auch für Quantencomputer nicht lösbar sind (Verfahren wie ML-KEM (Quelle) od. ML-DSA (Quelle)).

Symmetrische Kryptographie

Symmetrische Verfahren nutzen, im Gegensatz zu asymmetrischen Verfahren, nur einen gemeinsam geteilten Schlüssel zwischen den Verbindungspartnern (Verfahren wie AES od. ChaCha20). Auch hier benötigt ein Angreifer Zugriff auf diesen Schlüssel, um Klartext entschlüsseln zu können. Vorteil bei diesen Verfahren ist klar die hohe Geschwindigkeit, allerdings muss der geteilte Schlüssel sicher zum Kommunikationspartner gelangen. Hierfür dienen dann asymmetrische Verfahren. Ein solcher Ablauf wird dann hybrides Kryptoverfahren genannt (verschlüssele den symmetrischen Schlüssel mit dem langsamen asymmetrischen Schlüssel und übertrage diesen zum Kommunikationspartner).

Hashverfahren

Hashverfahren dienen primär zur Sicherstellung der Integrität übertragener Daten (d.h. beantworte die Frage: Wurde die Nachricht auf dem Transportweg verändert?; Verfahren wie SHA2). Aber auch zur sicheren Speicherung von Passwörtern eignen sich die sogenannten Einwegfunktionen gut (Verfahren wie argon2id). Anders als (A)symmetrische Kryptographie können einmal „gehashte“ Klartextdaten nicht wieder in ihre Ursprungsform zurückgewandelt werden.

Kryptographie wird also in verschiedenen Sicherheitsprotokollen mit verschiedenen Verfahren zu verschiedenen Zwecken eingesetzt. Dabei ist der Anwendung keine Grenzen gesetzt. Von der sicheren Bezahlung im Web, das senden von E-Mails, telefonieren mit dem Smartphone im Gebirge oder das Bezahlen mit der Bankkarte beim Discounter, Kryptographie sichert überall die digitale Kommunikation.

Krypto bei BWeb-SSL – natürlich inklusive!

Es mag die Frage aufkommen, warum wir freiwillig die von uns verwendete Kryptographie öffentlich sichtbar teilen. Wir sind der Meinung, dass sich starke Kryptographie nicht verstecken muss! Außerdem sind diese Informationen sowieso öffentlich abrufbar…

Bei BWeb-SSL hat jeder Kunde starke Kryptographie automatisch inklusive. Neben kostenlosen automatisch ausgestellten Let’s Encrypt Zertifikaten (dienen heute dem Schutz der Integrität (siehe 1. Satz Hashverfahren)) und aktueller TLS-Konfigurationen (Sicherung der Webseite, E-Mail- und FTP-Verkehr) sind auch E-Mail Zusatzprotokolle gegen Spam und Phishing, wie DKIM (Quelle; unser letzter Artikel), bei der Aktivierung des Kontos automatisch konfiguriert und aktiv. Als Add-Ons warten Ende-zu-Ende verschlüsselte Cloud-Backups und die sichere Kommunikation mit unserem Support mittels OpenPGP (Quelle). Seit Januar 2026 sind zudem alle möglichen Verbindungen mittels Post-Quanten Verfahren abgesichert, denn Angreifer könnten schon heute für sie relevante Datenübertragungen speichern und in Gegenwart eines zukünftigen Quantencomputers entschlüsseln (nennt sich harvest-now-decrypt-later Angriff (kurz HNDL)). Als Kunde müssen Sie hierfür nichts weiter tun.

Einzelne Protokolle und verwendete Kryptographie – technische Einblicke

Für technisch Versierte geben wir nachfolgend Einblicke in die verwendete Kryptographie. Generell verzichten wir aus Sicherheitsgründen grundsätzlich auf Legacy-Krypto (veraltete, unsichere Verfahren), wie SHA1, < TLSv1.2, usw.

TLS (https, smtp, imap, pop3, ftp): Versionen TLS-1.2 & TLS-1.3
Asymmetrische Verfahren: ECDH-only (X25519, X448, P-256/384) bzw. hybrider PQC (mlkem768+X25519) Handshake
Symmetrische Verfahren: AES-GCM/CCM, ChaCha20-Poly1305
Signaturen/Zertifikate: RSA-4096, ECDSA-P384
DKIM (E-Mail Integritätssicherung): RSA-2048, Ed25519
OpenPGP (E2EE verschlüsselte Support-Mails): X25519/Ed25519 (demnächst auch hybrid mit ML-KEM-768)

Was wir meiden und warum…

Wir bei BWeb-SSL sehen sichere Kryptographie und verschlüsselte Kommunikation als grundlegendes Recht für alle unsere Kunden an. Deshalb vermeiden wir wo immer möglich unsichere Verfahren, denn diese würden dieses Versprechen schwächen oder brechen. Auch meiden wir zunehmend gegenüber Quantencomputer nicht resistente Verfahren wie RSA, DH und ECDSA. Diese migrieren wir fortlaufend auf hybride Verfahren. Das Gute daran, als Kunde von BWeb-SSL erfährt man davon nur wenig, denn alles verläuft vollautomatisch. Dennoch hat jeder Kunde die Möglichkeit, eigene Einstellungen bei der eigenen Webseiten zu treffen.

Pläne für die Zukunft

Auch wenn TLS mittlerweile gut gegen Quantencomputer abgesichert ist, fehlen doch noch einige wenige Protokolle. So auch für DKIM, als Spam-/Phishing-Schutz Mechanismus, gibt es noch keine offiziell standardisierte Lösung. Unser Forschungsteam arbeitet derzeit an Möglichkeiten für ein Post-Quanten sicheres DKIM.

Veröffentlicht am — Kommentar hinterlassen

Spam/Phishing — Erkennung und Gegenmaßnahmen

TL; DR

Phishing und Spam gibt es in vielen Variationen. Die Angreifer versuchen dabei fast immer Zugangsdaten oder Bankdaten zu erbeuten oder auch Malware zu vermitteln. Im Bereich E-Mail ist Phishing besonders prominent, da die Authentizität von realen und Phishing-Mails teils schwer zu erkennen ist. Wir bei BWeb-SSL nutzen unterschiedliche Methoden, um Phishing zu erkennen und abzuwehren. Neben selbstlernenden Filtern und tagesaktuellen IP-Sperrlisten, werten wir die E-Mail Zusatzprotokolle SPF, DKIM und DMARC aus. Trotzdem kann Phishing nicht immer ausgeschlossen werden, daher gilt: E-Mail Adressen und Links verifizieren, sowie den Sinn der Nachricht zu hinterfragen.

Warum noch ein weiterer Artikel zu Spam/Phishing?

Eine kurze Recherche im Internet offenbart eine große Vielfalt an Ergebnissen, die sich alle dem gleichen Thema widmen. Phishing. Das ist nicht nur plausibel sondern auch verständlich, denn Phishing gilt als Eintrittspforte für größere Angriffe bis hin zur Verschlüsselung von Unternehmensinfrastruktur durch Ransomware. Die Bekämpfung dieses Problems ist nicht einfach und wird von Unternehmen unterschiedlich gehandhabt. Wir zeigen nachfolgend unsere Herangehensweise insb. technische Details, sowie einfache Tipps wie Sie Spam bzw. Phishing einfach erkennen können.

Arten von Phishing

Während der Laie bei unerwünschten meist werbenden E-Mails von Spam und Täuschungsversuche mit Ziel zur Eingabe von Zugangsdaten auf Webseiten als Phishing klassifiziert, werden diese zwei Begriffe im Bereich Netzwerksicherheit in viele Unterkategorien unterschieden. Die wichtigsten Arten möchten wir kurz vorstellen.

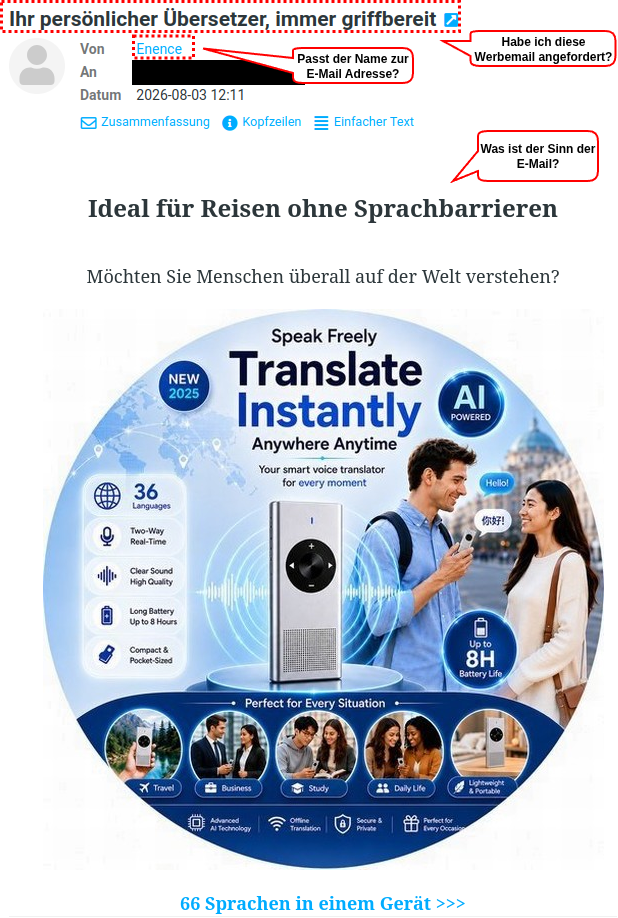
Spam: unerwünschte, werbende E-Mail meist mit lockenden Angeboten

Phishing: Überbegriff für Täuschungsangriffe mittels elektronischer Kommunikationsmittel mit dem Ziel an persönliche Daten insb. Zugangsdaten zu kommen. Meist wird mit Drohungen, Zeitdruck und anderen psychischen Tricks das Hinterfragen der eigentlichen Sinnhaftigkeit unterbunden. Verschiedene Beispiele finden Sie unten.

Whaling: Eine Art von Phishing, die darauf abzielt Personen mit großem Einfluss (Wal → großes Tier) zu täuschen. Ein Beispiel: Angebliche E-Mail des Geschäftsführers an den Buchhalter mit der Bitte um dringende Überweisung eines großen Betrags an einen Kunden (mit IBAN des Angreifers).

Spear-Phishing: Bekannt und heutzutage häufig anzutreffen ist diese Art des Phishings. Sie zielt auf spezifische Themen ab, die dem Opfer bekannt sind. Ein Beispiel: „Es sind Getränke der letzten Firmenfeier übriggeblieben, trage dich in diese Liste ein um welche zu bekommen.“ Danach soll man sich angeblich autorisieren, mit den eigenen Zugangsdaten… Auch dazu gibt es Beispiele weiter unten.

Vishing, SMishing, Quishing: Weitere Phishing Varianten, die allerdings nicht die E-Mail als Transportmedium nutzen. Vishing steht für Voice + Phishing, die Angreifer ahmen also Sprache via Telefon nach. In Zeiten von KI kein großes Problem mehr… SMishing nutzt SMS Nachrichten, die ähnlich wie im E-Mail Bereich zu Webseiten mit Passworteingabe locken. Quishing hingegen nutzt QR-Codes, meist an öffentlichen Orten. So wird bspw. der QR-Code am Parkautomat überklebt und das Opfer gibt seine Daten danach in die Phishing-Seite sein.

Wie macht der Angreifer das? Duplizieren von regulären Inhalten.

Spam und Phishing Mails sind meist nur der erste Kontakt zu größeren Angriffsszenarien. Die Authentizität dieser
E-Mails ist für Cyberkriminelle demnach obligatorisch. Das Vorgehen ist dabei simpel und schwierig zugleich. Einerseits sind besonders beim Spear-Phishing und Whaling vorige Kommunikationsteile wichtig um perfekte Imitate vorgaukeln zu können, andererseits muss das Opfer durch psychische Faktoren beeinflusst werden, um möglichst schnell auf Links zu klicken und Zugangsdaten einzugeben. Das Nachbilden von Webseiten und E-Mails ist dank Künstlicher Intelligenz einfacher denn je. Aber auch E-Mail Adressen und Links sind bei erweiterten Angriffen zumeist sehr authentisch (bspw. microsoft.com und rnicrosoft.com (m wird mit rn ersetzt)). Die jeweiligen Phishing-Seiten sind oft Nachbildungen relevanter Login-Seiten (bspw. Microsoft 365, Google, …). Der Unterschied liegt dabei am Besitzer der Seite. Solche Nachbildungen senden nämlich die eingegebenen Zugangsdaten nicht einfach so an die korrekte Seite weiter, sondern speichert die Zugangsdaten beim Angreifer.

Drauf geklickt und eingegeben? Was zu tun ist.

Einmal die Zugangsdaten auf der gefälschten Seite eingegeben ist schnelles Handeln gefordert. Schließlich haben die Cyberkriminellen die erbeuteten Zugangsdaten direkt zur Hand und nutzen diese in der Regel voll automatisiert innerhalb von Sekunden. Im Falle eines Falles gilt: entsprechende Zugangsdaten direkt ändern (Passwort ändern, 2FA-Code neu setzen, …). Zudem sollte man sich auf vermehrtes Phishing-Aufkommen im entsprechenden E-Mail Postfach gefasst machen. Empfehlenswert ist zudem Kontoaktivitäten zu beobachten. Kommt man bereits nicht mehr in das entsprechende Konto, kann nur noch der Support helfen.

Was wir bei BWeb-SSL dagegen tun.

Als Kunde bei BWeb-SSL genießen Sie kostenlosen Mehrfachschutz. In jedem unserer Tarife ist Spam-/Phishing-/Virenschutz inklusive. Jede E-Mail wird noch vor dem zustellen an das jeweilige Postfach auf Viren gescannt und mittels selbstlernender Algorithmen auf Phishing bzw. Spam Charakteristiken hin überprüft. Außerdem werten wir die E-Mail Zusatzprotokolle SPF, DKIM und DMARC aus. SPF prüft dabei, ob der sendende Server tatsächlich für die Absenderadresse zuständig ist. DKIM gibt Aufschluss über die Integrität der Nachricht und ob der Absender im Besitz eines asymmetrischen Schlüssels ist. DMARC wertet dagegen SPF und DKIM aus und gibt Regeln für unserem Server vor, wie dieser mit fehlgeschlagenen Parametern umzugehen hat.

Alle diese Merkmale ergeben ein Level, welches für oder gegen Phishing/Spam spricht. Ab einem bestimmten Level wird die E-Mail mehrere Male abgelehnt (so wird Massenspam verhindert; nennt sich Greylisting), in den Spam-Ordner gelegt oder sofort abgelehnt (u.a. auch bei Malware). Sie als Kunde können für jedes E-Mail Postfach die unterschiedlichen Einstellungen selbst wählen. In den Standardeinstellungen sind alle der obigen Schutzmaßnahmen aktiv.

Eine weitere sehr simple Methode ist die Sperrung von IP-Adressen, die nachweisbar für Angriffe bekannt sind. Diese Einstellung nehmen wir systemweit vor und kann nicht angepasst werden (sollte eine IP-Adresse fälschlich gesperrt werden, kontaktieren Sie hierfür unseren Support).

Was Sie als Kunde trotzdem tun müssen

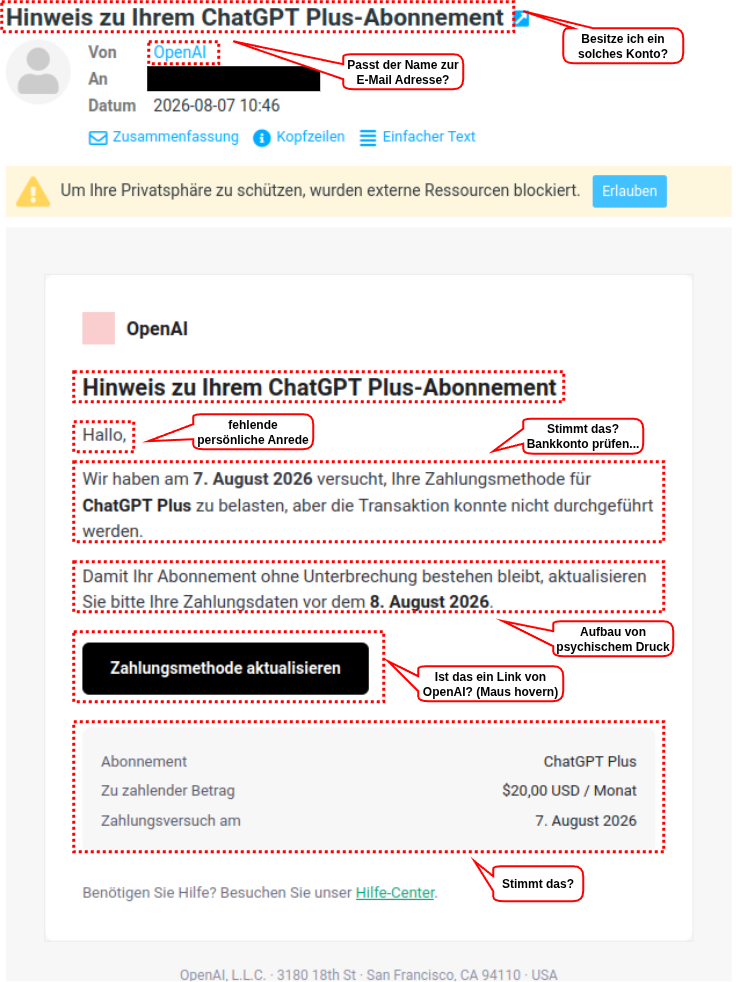
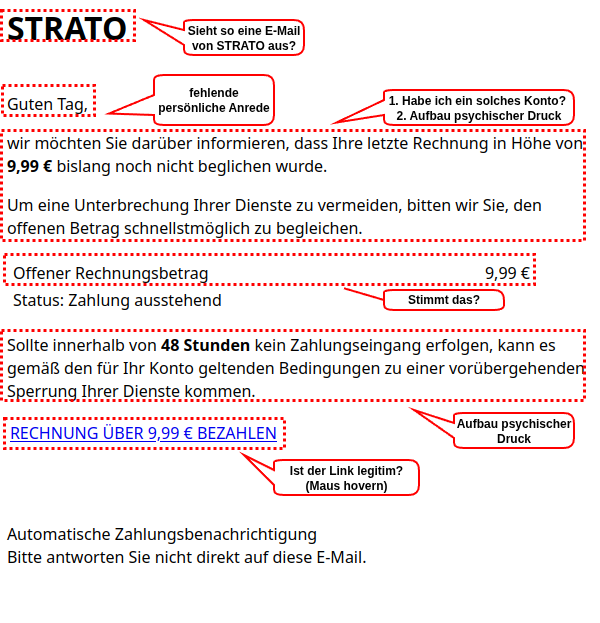
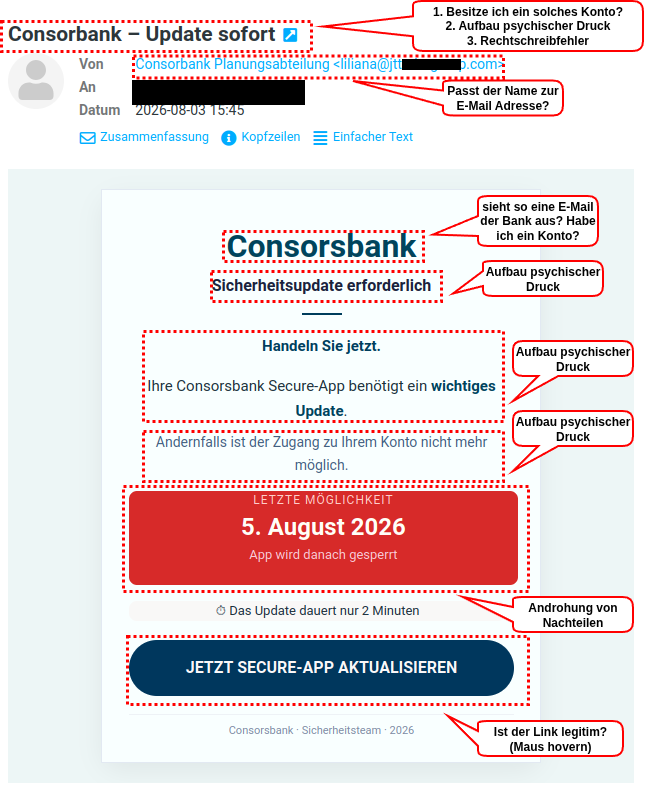
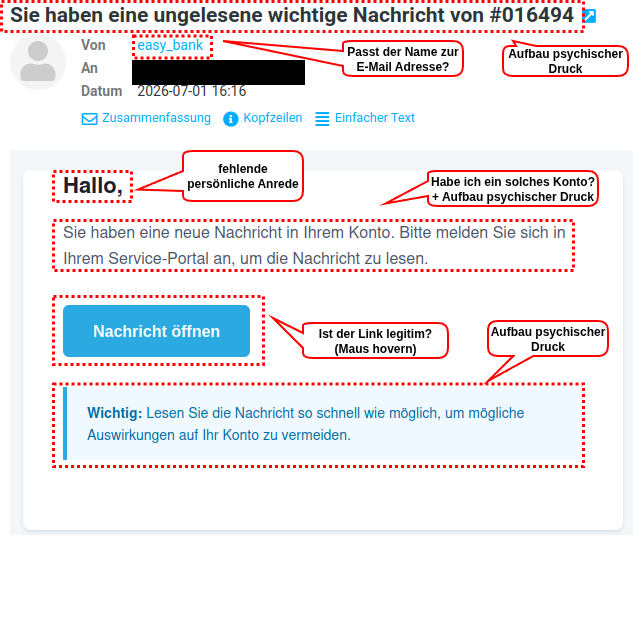
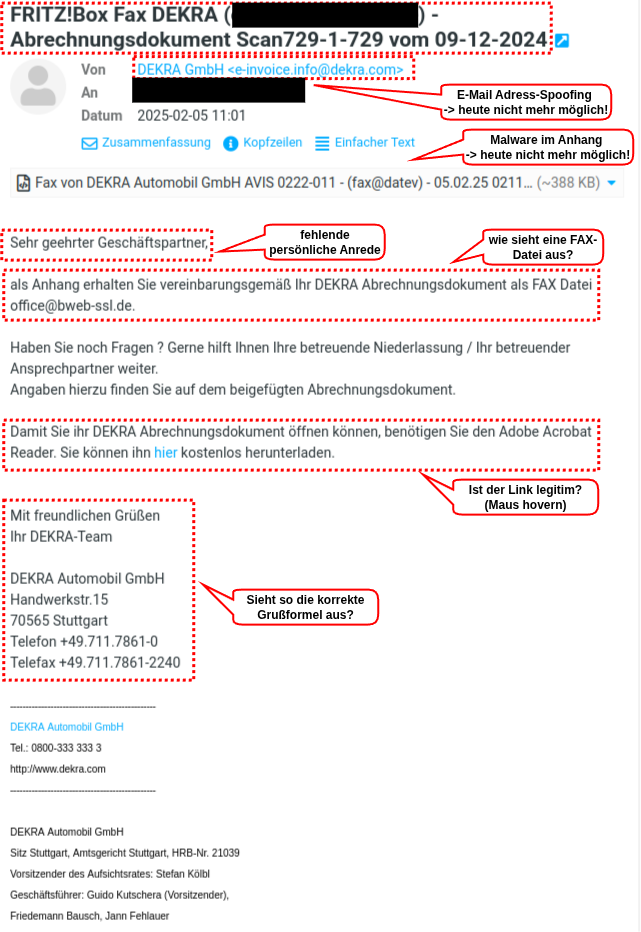
Trotz dieser vielfältigen Maßnahmen kann natürlich nicht ausgeschlossen werden, dass doch Spam/Phishing in Ihr Postfach gelangt. Allerdings ist mit ein wenig Training eine böswillige E-Mail schnell erkannt. Parameter wie die reale Absenderadresse (nicht der angezeigte Name!), Links die beim darüberhovern (darauf zeigen ohne zu klicken) mit der Maus angezeigt werden und der eigentliche Sinn (habe ich was bei XYZ bestellt?, läuft das Passwort bei Bank ABC wirklich ab? Habe ich ein Konto bei MNO das mit dieser E-Mail Adresse verknüpft ist?) des Inhalts der E-Mail decken die allermeisten Erkennungsmöglichkeiten ab.

Wie sieht Spam/Phishing aus?

Text alleine kann Details nicht praktisch relevant erklären. Aus diesem Grund haben wir nachfolgend Beispiele und Erkennungsmöglichkeiten (rote Kästen) in verschiedenen Kategorien angefügt. Es handelt sich dabei um reelle Versuche für Spam/Phishing und teils auch zur Verteilung von Malware. Wir haben daher relevante Parameter wie E-Mail Adressen und Links unkenntlich gemacht und teils anonymisiert.

Die Screenshots wurden zur Verbesserung der Darstellung in unserem Webmail erstellt. Sie können die Anzeige der E-Mail Adresse (neben dem Namen des Absenders) in den Einstellungen des Webmail jederzeit an- bzw. abschalten (Einstellungen → Nachrichtendarstellung → E-Mail-Adresse mit dem Anzeigenamen anzeigen).

Veröffentlicht am — Kommentar hinterlassen

Kunden werben Kunden

… jetzt ½ Jahr
auf das eigene
Paket kostenlos!

Bild KI-generiert.

Ihnen gefallen unsere Produkte und Services? Dann empfehlen Sie uns Ihren Freunden, Verwandten oder Bekannten weiter. Für jeden durch Ihre Empfehlung hinzugewonnen Neukunden erhalten Sie und der geworbene Neukunde den aktuellen Tarif für ein ½ Jahr kostenlos! Dabei ist es egal, welches Paket gewählt wurde.

Übrigens: Diese Aktion gilt pro gewonnen Neukunden. Zum Beispiel erhalten Sie Ihr Paket bei 4 geworbenen Neukunden von uns ganze 2 Jahre kostenfrei!

So einfach geht’s:

1. Alle Bestandskunden erhalten von uns eine persönliche „Kunden-werben-Kunden ID“. Sie finden diese auf der letzten Rechnung. Falls nicht, kontaktieren Sie uns per E-Mail oder Telefon mit dem Stichwort „Kunden werben Kunden“.

2. Sprechen Sie mit Ihrer Familie, Freunden oder Bekannten über Ihre positiven Erfahrungen mit BWeb-SSL und empfehlen Sie uns weiter.*

3. Teilen Sie dem Neukunden Ihre „Kunden-werben-Kunden ID“ mit. Bei Bestellung gibt der beworbene Neukunde Ihre ID bei Bestellabschluss im Feld „Zusätzliche Information/Bestellhinweise“ an. Ihre Prämien werden bei der nächsten Rechnung direkt abgezogen.

4. Vielen Dank!

* Teilnahmebedingungen:
Teilnahmeberechtigt ist jeder Kunde der BWeb-SSL Services UG & Co. KG. Neukunden können Familienangehörige, Freunde und Bekannte sein, die natürliche Personen, Vereine oder auch Unternehmen sind. Jeder Kunde darf nur einmal geworben werden. Als Neukunde gilt, wer in den letzten zwei Jahren keinen aktiven Vertrag bei der BWeb-SSL Services UG & Co. KG hatte. Die Empfehlung muss vor oder während Bestellabschluss erfolgen. Bei mehreren Produkten gilt die Prämie für das Produkt mit dem geringsten Wert (unsere Feel-Free Produkte sind davon ausgenommen). Mindestalter Werbender und Geworbener jeweils 18 Jahre. Wir behalten uns vor, das Empfehlungsprogramm jederzeit ohne vorherige Ankündigung und ohne Mitteilung von Gründen zu beenden. Der Rechtsweg ist ausgeschlossen.

Veröffentlicht am — Kommentar hinterlassen

Start unseres BWeb-Blogs

„Talk is cheap. Show me the code.“

(Linus Torvalds, Informatiker und Initiator des Linux-Kernels)

Was Linus Torvalds schon vor vielen Jahren auf den Punkt gebracht hat, ist in der heutigen Zeit immernoch in weiter Ferne. Transparenz festigt nicht nur bisher entgegengebrachtes Vertrauen, sondern ist gerade im Web grundlegend.

Wir bei BWeb-SSL geben Ihnen als Kunden die volle Kontrolle über Ihr gewähltes Produkt und versprechen garantierten Datenschutz all Ihrer Daten. Um dies zu unterstreichen starten wir heute unseren neuen Blog. Hier erhalten Sie Informationen und Neuigkeiten zu unseren Produkten und Services. Aber auch technische Themen rund um Webhosting, E-Mail und Co., sowie jährliche Transparenzberichte (Anfragen von Bundesbehörden) und Berichte aus unserer Forschungsabteilung werden wir hier in einem 4-wöchigen Turnus anbieten. Unser Blog erweitert damit unser kostenloses Online-Angebot.

Übrigens: Transparenz schreiben wir groß, deshalb steht Ihnen jederzeit die Kommentarfunktion zur Verfügung.