TL; DR
Phishing und Spam gibt es in vielen Variationen. Die Angreifer versuchen dabei fast immer Zugangsdaten oder Bankdaten zu erbeuten oder auch Malware zu vermitteln. Im Bereich E-Mail ist Phishing besonders prominent, da die Authentizität von realen und Phishing-Mails teils schwer zu erkennen ist. Wir bei BWeb-SSL nutzen unterschiedliche Methoden, um Phishing zu erkennen und abzuwehren. Neben selbstlernenden Filtern und tagesaktuellen IP-Sperrlisten, werten wir die E-Mail Zusatzprotokolle SPF, DKIM und DMARC aus. Trotzdem kann Phishing nicht immer ausgeschlossen werden, daher gilt: E-Mail Adressen und Links verifizieren, sowie den Sinn der Nachricht zu hinterfragen.
Warum noch ein weiterer Artikel zu Spam/Phishing?
Eine kurze Recherche im Internet offenbart eine große Vielfalt an Ergebnissen, die sich alle dem gleichen Thema widmen. Phishing. Das ist nicht nur plausibel sondern auch verständlich, denn Phishing gilt als Eintrittspforte für größere Angriffe bis hin zur Verschlüsselung von Unternehmensinfrastruktur durch Ransomware. Die Bekämpfung dieses Problems ist nicht einfach und wird von Unternehmen unterschiedlich gehandhabt. Wir zeigen nachfolgend unsere Herangehensweise insb. technische Details, sowie einfache Tipps wie Sie Spam bzw. Phishing einfach erkennen können.
Arten von Phishing
Während der Laie bei unerwünschten meist werbenden E-Mails von Spam und Täuschungsversuche mit Ziel zur Eingabe von Zugangsdaten auf Webseiten als Phishing klassifiziert, werden diese zwei Begriffe im Bereich Netzwerksicherheit in viele Unterkategorien unterschieden. Die wichtigsten Arten möchten wir kurz vorstellen.
Spam: unerwünschte, werbende E-Mail meist mit lockenden Angeboten
Phishing: Überbegriff für Täuschungsangriffe mittels elektronischer Kommunikationsmittel mit dem Ziel an persönliche Daten insb. Zugangsdaten zu kommen. Meist wird mit Drohungen, Zeitdruck und anderen psychischen Tricks das Hinterfragen der eigentlichen Sinnhaftigkeit unterbunden. Verschiedene Beispiele finden Sie unten.
Whaling: Eine Art von Phishing, die darauf abzielt Personen mit großem Einfluss (Wal → großes Tier) zu täuschen. Ein Beispiel: Angebliche E-Mail des Geschäftsführers an den Buchhalter mit der Bitte um dringende Überweisung eines großen Betrags an einen Kunden (mit IBAN des Angreifers).
Spear-Phishing: Bekannt und heutzutage häufig anzutreffen ist diese Art des Phishings. Sie zielt auf spezifische Themen ab, die dem Opfer bekannt sind. Ein Beispiel: „Es sind Getränke der letzten Firmenfeier übriggeblieben, trage dich in diese Liste ein um welche zu bekommen.“ Danach soll man sich angeblich autorisieren, mit den eigenen Zugangsdaten… Auch dazu gibt es Beispiele weiter unten.
Vishing, SMishing, Quishing: Weitere Phishing Varianten, die allerdings nicht die E-Mail als Transportmedium nutzen. Vishing steht für Voice + Phishing, die Angreifer ahmen also Sprache via Telefon nach. In Zeiten von KI kein großes Problem mehr… SMishing nutzt SMS Nachrichten, die ähnlich wie im E-Mail Bereich zu Webseiten mit Passworteingabe locken. Quishing hingegen nutzt QR-Codes, meist an öffentlichen Orten. So wird bspw. der QR-Code am Parkautomat überklebt und das Opfer gibt seine Daten danach in die Phishing-Seite sein.
Wie macht der Angreifer das? Duplizieren von regulären Inhalten.
Spam und Phishing Mails sind meist nur der erste Kontakt zu größeren Angriffsszenarien. Die Authentizität dieser
E-Mails ist für Cyberkriminelle demnach obligatorisch. Das Vorgehen ist dabei simpel und schwierig zugleich. Einerseits sind besonders beim Spear-Phishing und Whaling vorige Kommunikationsteile wichtig um perfekte Imitate vorgaukeln zu können, andererseits muss das Opfer durch psychische Faktoren beeinflusst werden, um möglichst schnell auf Links zu klicken und Zugangsdaten einzugeben. Das Nachbilden von Webseiten und E-Mails ist dank Künstlicher Intelligenz einfacher denn je. Aber auch E-Mail Adressen und Links sind bei erweiterten Angriffen zumeist sehr authentisch (bspw. microsoft.com und rnicrosoft.com (m wird mit rn ersetzt)). Die jeweiligen Phishing-Seiten sind oft Nachbildungen relevanter Login-Seiten (bspw. Microsoft 365, Google, …). Der Unterschied liegt dabei am Besitzer der Seite. Solche Nachbildungen senden nämlich die eingegebenen Zugangsdaten nicht einfach so an die korrekte Seite weiter, sondern speichert die Zugangsdaten beim Angreifer.
Drauf geklickt und eingegeben? Was zu tun ist.
Einmal die Zugangsdaten auf der gefälschten Seite eingegeben ist schnelles Handeln gefordert. Schließlich haben die Cyberkriminellen die erbeuteten Zugangsdaten direkt zur Hand und nutzen diese in der Regel voll automatisiert innerhalb von Sekunden. Im Falle eines Falles gilt: entsprechende Zugangsdaten direkt ändern (Passwort ändern, 2FA-Code neu setzen, …). Zudem sollte man sich auf vermehrtes Phishing-Aufkommen im entsprechenden E-Mail Postfach gefasst machen. Empfehlenswert ist zudem Kontoaktivitäten zu beobachten. Kommt man bereits nicht mehr in das entsprechende Konto, kann nur noch der Support helfen.
Was wir bei BWeb-SSL dagegen tun.
Als Kunde bei BWeb-SSL genießen Sie kostenlosen Mehrfachschutz. In jedem unserer Tarife ist Spam-/Phishing-/Virenschutz inklusive. Jede E-Mail wird noch vor dem zustellen an das jeweilige Postfach auf Viren gescannt und mittels selbstlernender Algorithmen auf Phishing bzw. Spam Charakteristiken hin überprüft. Außerdem werten wir die E-Mail Zusatzprotokolle SPF, DKIM und DMARC aus. SPF prüft dabei, ob der sendende Server tatsächlich für die Absenderadresse zuständig ist. DKIM gibt Aufschluss über die Integrität der Nachricht und ob der Absender im Besitz eines asymmetrischen Schlüssels ist. DMARC wertet dagegen SPF und DKIM aus und gibt Regeln für unserem Server vor, wie dieser mit fehlgeschlagenen Parametern umzugehen hat.
Alle diese Merkmale ergeben ein Level, welches für oder gegen Phishing/Spam spricht. Ab einem bestimmten Level wird die E-Mail mehrere Male abgelehnt (so wird Massenspam verhindert; nennt sich Greylisting), in den Spam-Ordner gelegt oder sofort abgelehnt (u.a. auch bei Malware). Sie als Kunde können für jedes E-Mail Postfach die unterschiedlichen Einstellungen selbst wählen. In den Standardeinstellungen sind alle der obigen Schutzmaßnahmen aktiv.
Eine weitere sehr simple Methode ist die Sperrung von IP-Adressen, die nachweisbar für Angriffe bekannt sind. Diese Einstellung nehmen wir systemweit vor und kann nicht angepasst werden (sollte eine IP-Adresse fälschlich gesperrt werden, kontaktieren Sie hierfür unseren Support).
Was Sie als Kunde trotzdem tun müssen
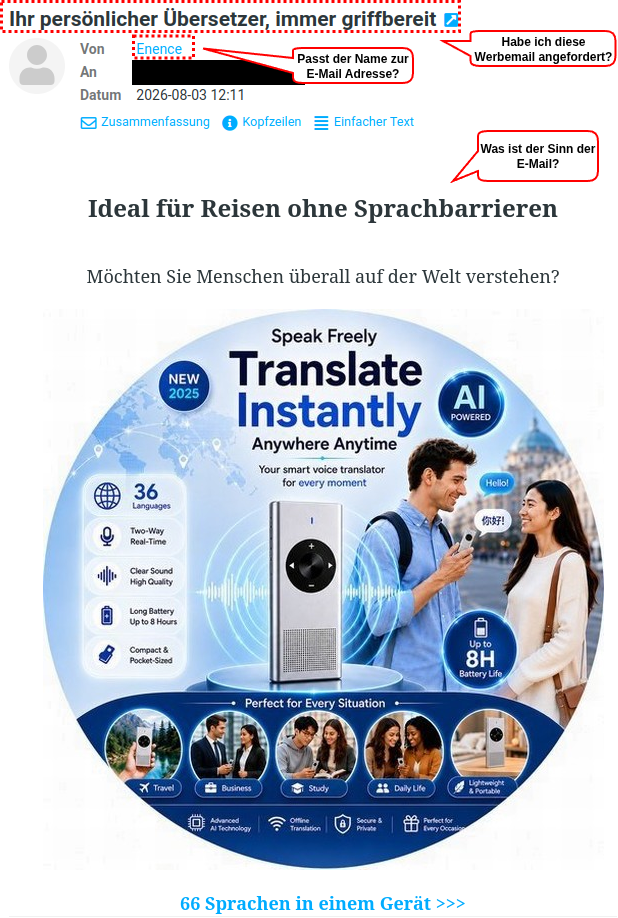
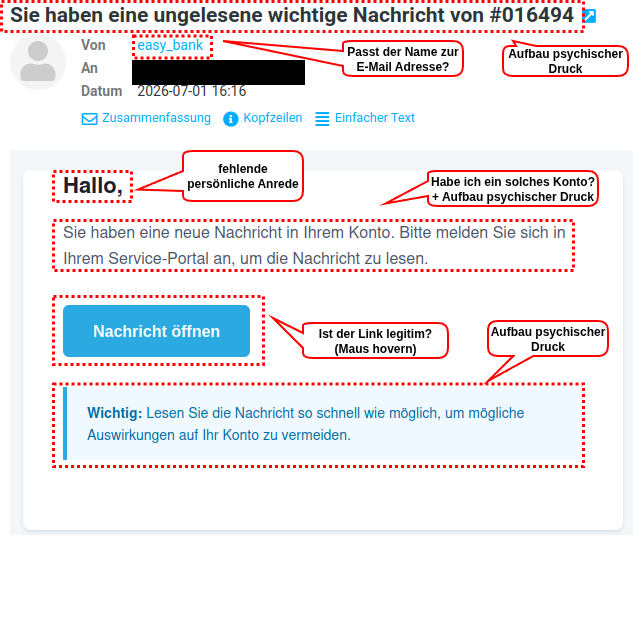
Trotz dieser vielfältigen Maßnahmen kann natürlich nicht ausgeschlossen werden, dass doch Spam/Phishing in Ihr Postfach gelangt. Allerdings ist mit ein wenig Training eine böswillige E-Mail schnell erkannt. Parameter wie die reale Absenderadresse (nicht der angezeigte Name!), Links die beim darüberhovern (darauf zeigen ohne zu klicken) mit der Maus angezeigt werden und der eigentliche Sinn (habe ich was bei XYZ bestellt?, läuft das Passwort bei Bank ABC wirklich ab? Habe ich ein Konto bei MNO das mit dieser E-Mail Adresse verknüpft ist?) des Inhalts der E-Mail decken die allermeisten Erkennungsmöglichkeiten ab.
Wie sieht Spam/Phishing aus?
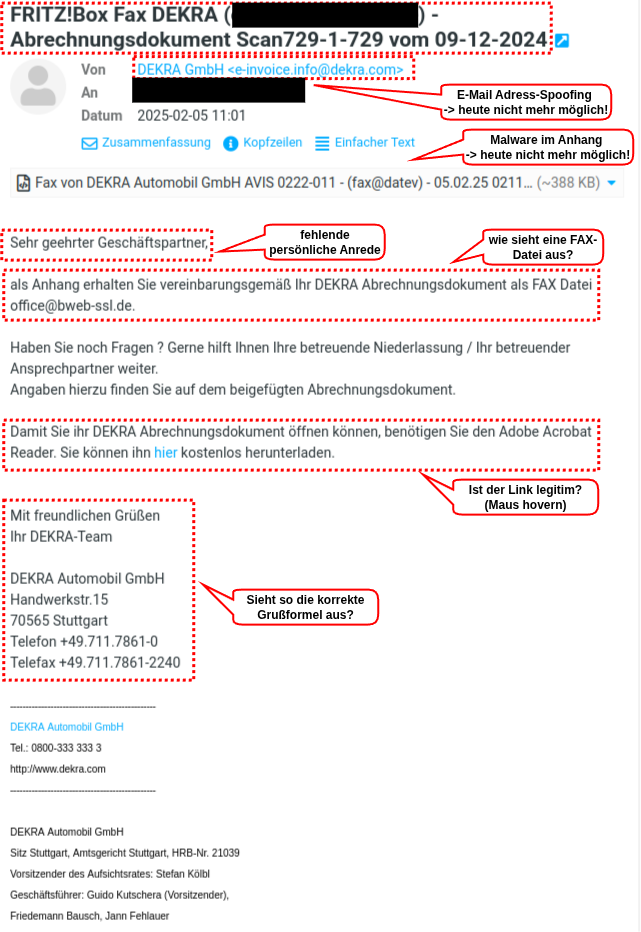
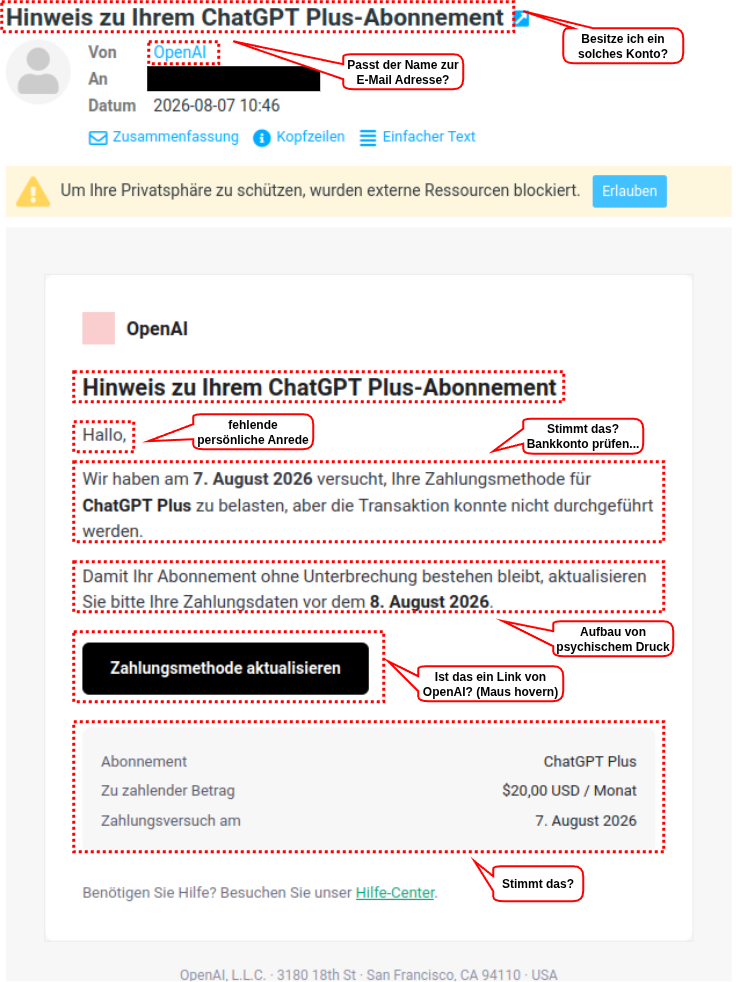
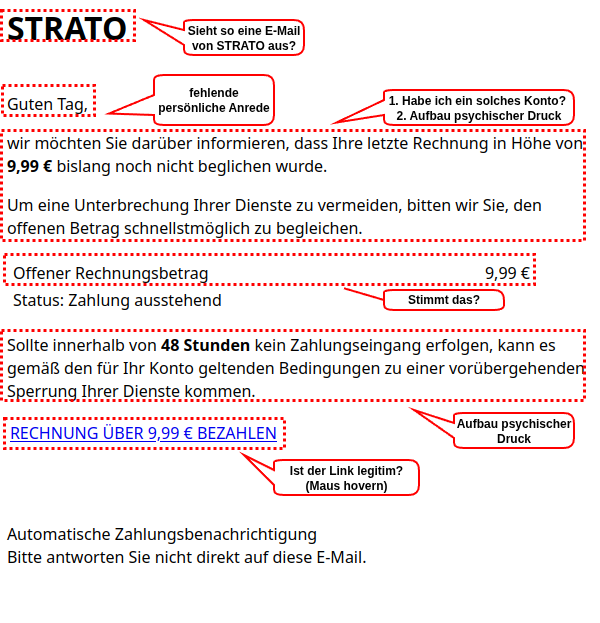
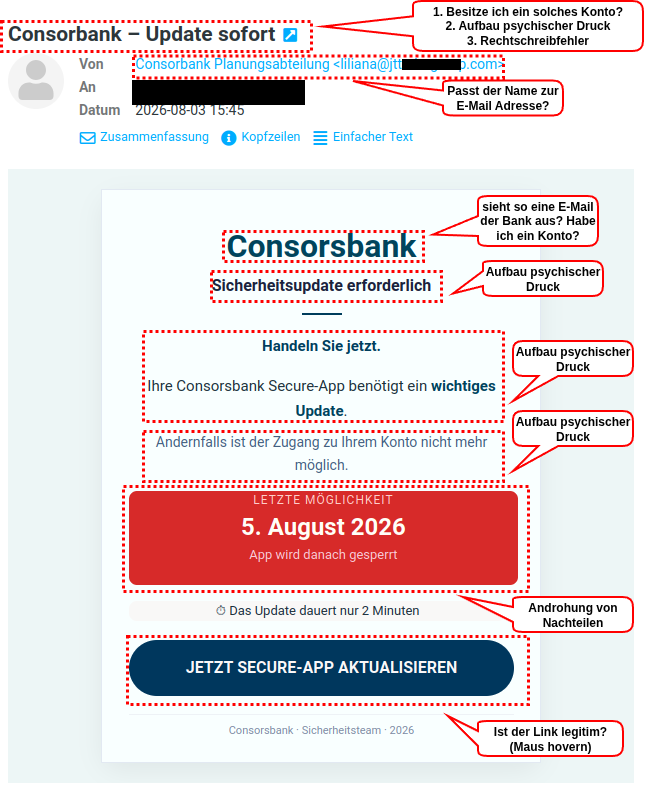
Text alleine kann Details nicht praktisch relevant erklären. Aus diesem Grund haben wir nachfolgend Beispiele und Erkennungsmöglichkeiten (rote Kästen) in verschiedenen Kategorien angefügt. Es handelt sich dabei um reelle Versuche für Spam/Phishing und teils auch zur Verteilung von Malware. Wir haben daher relevante Parameter wie E-Mail Adressen und Links unkenntlich gemacht und teils anonymisiert.
Die Screenshots wurden zur Verbesserung der Darstellung in unserem Webmail erstellt. Sie können die Anzeige der E-Mail Adresse (neben dem Namen des Absenders) in den Einstellungen des Webmail jederzeit an- bzw. abschalten (Einstellungen → Nachrichtendarstellung → E-Mail-Adresse mit dem Anzeigenamen anzeigen).