TL;DR
Eine Webseite zu hosten ist vergleichsweise einfach. Es benötigt neben entsprechender Hardware und einer festen IP-Adresse einen Webserver und je nach Webseite Skriptsprachen wie PHP oder Datenbankentools. Angreifer hält dies nicht davon ab die Webseite anzugreifen. Bei BWeb-SSL sind in all unseren Produkten nicht nur umfangreiche Sicherheitsmaßnahmen aktiv, sondern auch im Preis inklusive!
Warum brauchen Webseiten Schutz?
Zu Beginn des Internets ging man von wohlmeinendem Verhalten der Nutzerschaft aus. Die Gegenwart zeigt uns das Gegenteil. Webseiten und andere Dienste werden tagtäglich zu jeder Zeit meist vollautomatisch tausendfach durch unterschiedliche Arten angegriffen. Nicht selten führt eine ungeschützte oder veraltete Webseite zur vollständigen Kompromittierung des entsprechenden Webspaces oder im schlimmsten Fall zur Übernahme des gesamten Servers! Die aktuelle PHP2Shell Schwachstelle ist hier nur eine von vielen Beispielen. Folglich gilt es umzudenken und unterschiedliche Schutzmaßnahmen zu integrieren. Bei BWeb-SSL sind bereits viele unterschiedliche Maßnahmen aktiv. Folgend geben wir einen Überblick über einige Maßnahmen und Funktionen.
Schutz im Web – TLS, Security Header & Co.
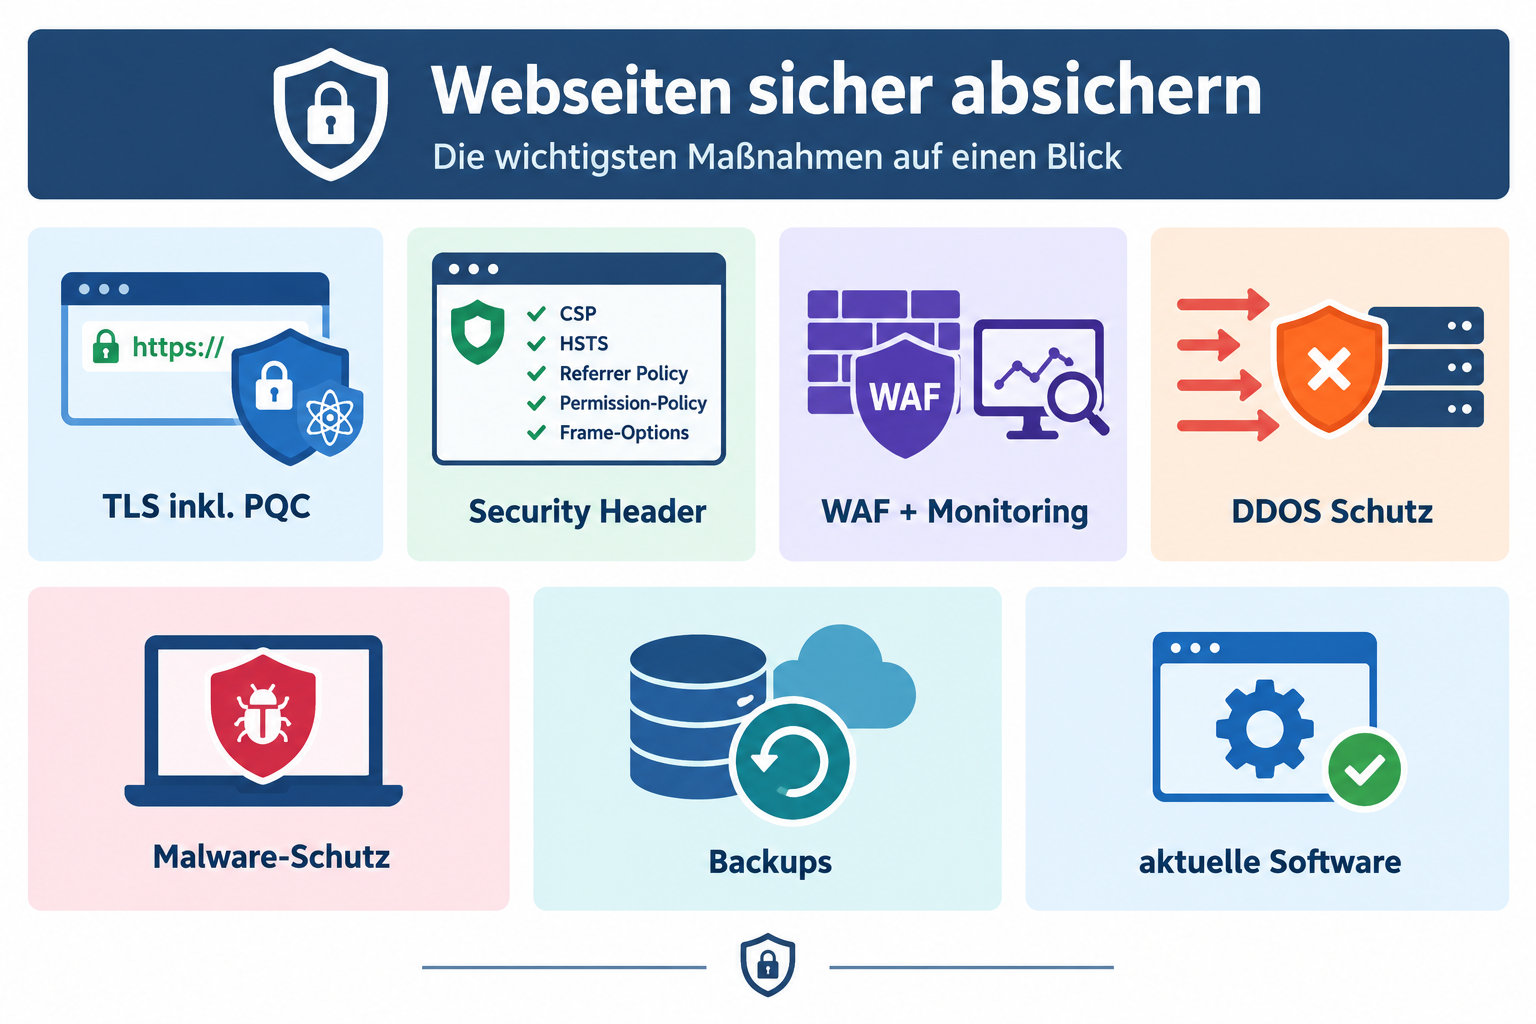
Ist die eigene Webseite bei BWeb-SSL gehostet, liegt die Absicherung dieser primär auf der Seite des Webhosters. Einige Maßnahmen schränken bereits eine breite Palette von Angriffsmöglichkeiten erheblich ein, so zum Beispiel TLS oder Web-Application-Firewalls (WAF).
TLS & PQC
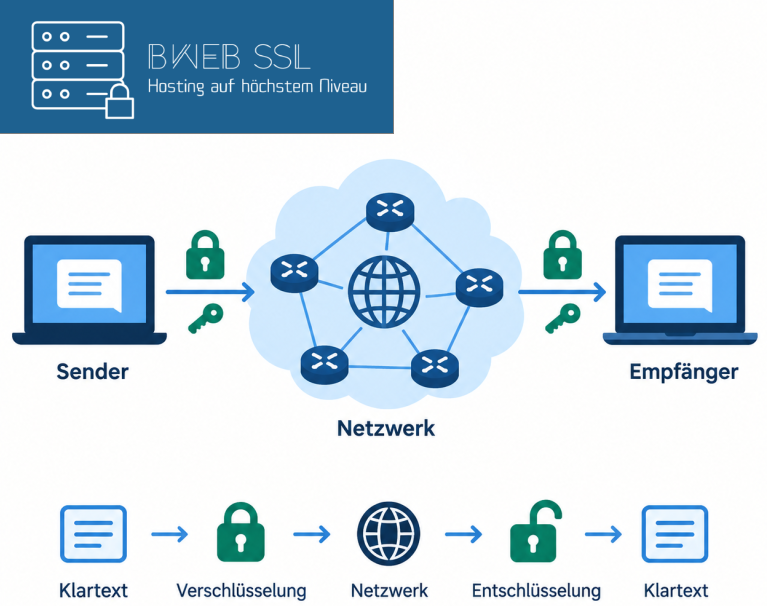
Transport-Layer-Security (TLS) dient dem Schutz des Datenkanals zwischen dem Endnutzer (der die Webseite bei sich abruft) und unserem Server (der die Webseite zur Verfügung stellt). Dieser Datenkanal wäre ohne TLS für Dritte ohne großes Zutun vollumfänglich einsehbar – für Bestellungen oder vertrauliche Bankdaten keine gute Idee. TLS nutzt Kryptographie, um diesen Datenkanal zu verschlüsseln und damit für Dritte unzugänglich zu machen. Für TLS werden unterschiedliche Maßnahmen gebündelt, um nicht nur den Datenkanal selbst zu sichern, sondern auch sicherzustellen, dass der Server authentisch ist und nicht vorgibt ein anderer zu sein. Dafür sind Zertifikate nützlich, die jeder Kunde bei BWeb-SSL vollautomatisch und kostenlos erhält. Damit wird die sichere TLS-Verbindung garantiert. Seit Januar 2026 sind TLS-Verbindungen zu unseren Servern zudem gegen zukünftige Angriffe durch Quantencomputer durch die Nutzung von Post-Quanten-Kryptographie (PQC) geschützt. Dadurch sind Verbindungen zu unseren Servern auch für die Zukunft gerüstet. Für technisch Versierte und Neugierige haben wir die verwendete Kryptographie bei TLS bereits in diesem Artikel zusammengefasst.
→ verhindert Mitlesen von Daten durch Dritte
Web Security Header
TLS hilft zwar gegen Mitlesen von Verbindungen durch Dritte, nicht aber automatisch für Angriffe gegen die Webseite oder ihrer Inhalte. Hier kommen Web Security Header ins Spiel. Die Möglichkeiten und Funktionen dieser Header sind sehr weitreichend. Wir stellen nur die wichtigsten davon vor: Content-Security-Policy (CSP) (Quelle), HTTP Strict Transport Security (HSTS) (Quelle), Referrer Policy (Quelle), Permissions Policy (Quelle) und Frame Options (Quelle). All diese werden vom Webserver an den Nutzer bzw. dessen Browser übergeben. Der Browser wiederum interpretiert und wendet diese an.
CSP: Dieser Header gibt an, welche Ressourcen (Elemente von anderen Webseiten (Bilder, Skripte, …) und auf dem Server befindliche Skripte) der Browser laden darf. Das ist sinnvoll, denn viele Angriffsmöglichkeiten bedienen sich durch Drittserver, sind diese nicht erlaubt, sind solche Angriffe (bspw. Cross-Site-Scripting (XSS)) ebenso nicht möglich. CSP kann von jedem Kunden nach eigenen Ansprüchen eingestellt werden.
→ verhindert Angriffe, die auf Laden von Skripten od. anderen Webseiten basieren
HSTS: Ohne restriktive Serverumleitungen auf TLS (sind bei BWeb-SSL aktiv), könnte ein Angreifer den Nutzer auf die ungesicherte Verbindung leiten. HSTS teilt dem Browser hingegen mit, dass der Server nur über den gesicherten Kanal (https) kommunizieren möchte. Der Browser merkt sich diese Information für eine bestimmte Zeit („max-age“ des HSTS-Headers) und wählt in dieser Zeit ohne Ausnahme nur die gesicherte Verbindung. Bei BWeb-SSL ist HSTS automatisch aktiv.
→ verhindert Downgrade-Angriffe (sichere Verbindung → unsichere Verbindung)
Referrer Policy: Wird auf der eigenen Webseite auf eine andere Seite mittels Klick auf einen Link weitergeleitet, kann die neu aufgerufene Webseite Daten der ursprünglichen Webseite erhalten. Das kann nicht nur datenschutzspezifische Probleme verursachen, sondern auch potentiell ein Sicherheitsproblem darstellen. Mittels des Referrer Policy Header kann eingestellt werden, was eine aufgerufene Webseite zu sehen bekommt. Bei BWeb-SSL ist die Referrer Policy standardmäßig auf „strict-origin“ (teile bei gleichbleibender Sicherheitsstufe nur die origin (Domain) mit).
→ verbessert Datenschutz und Sicherheit bei Websiteübergängen
Permissions Policy: Dieser Header legt fest, welche Browserfunktionen auf der Webseite aktiv sind, bzw. diese benutzen darf. Bspw. soll die Seite https://bweb-ssl.de keinen Kamera- oder Mikrofonzugriff haben (warum auch?) → camera=(), microphone=() (() bedeutet kein Zugriff von keinem Element der Webseite). Mittels der Permissions Policy kann so Zugriff für unterschiedliche Funktionen eingegrenzt oder ganz verhindert werden. Die Permissions Policy kann bei BWeb-SSL individuell angepasst werden.
→ verbessert Datenschutz und Sicherheit der Webseite generell
Frame Options: Mit diesem Header kann der Browser angewiesen werden, die Webseitendaten nicht in Frames anderer Webseiten laden zu lassen (bspw. könnte eine andere Webseite den Inhalt der eigenen Webseite präsentieren und so Täuschungsangriffe durchführen). Dies verhindert bspw. Clickjacking-Angriffe. Bei BWeb-SSL ist dieser Header standardmäßig auf „SAMEORIGIN“ eingestellt (nur Webseiten mit der gleichen Domain dürfen Frames der Webseite erzeugen).
→ verhindert Clickjacking Angriffe und verbessert den Datenschutz
Web Application Firewall (WAF) & Monitoring
Web Security Headers verhindern viele Angriffsmöglichkeiten durch Fehlfunktionen von Webseiten. WAFs hingegen verhindern spezifische Angriffe auf möglicherweise noch nicht bekannte Sicherheitslücken der eigenen Webseite (bspw. XSS, SQLI, CSRF, …). WAFs sind auf dem Serversystem aktiv und prüfen den Datenverkehr auf Angriffscharakteristika. Im Falle von Angriffen können diese die Angreifer IP-Adresse vom System aussperren. Zusätzliche Monitoring Maßnahmen lassen großflächige Angriffe und im schlimmsten Fall kompromittierte Webseiten leichter auffinden. Bei BWeb-SSL sind beide Funktionen im Hintergrund aktiv.
→ verhindert Angriffe durch gezieltes Sperren der Angreifer IP-Adresse und einfacheres Auffinden von großflächigen Angriffen
DDoS Schutz
DDoS oder besser Distributed Denial of Service ist eines der einfachsten und effektivsten Angriffsmöglichkeiten im heutigen Internet. Mittels DDoS wird eine Serverinfrastruktur massenhaft mit großen Anfragen bedrängt und so die darauf liegenden Websites stark verlangsamt oder die Verbindung sogar ganz verhindert. Solche Angriffe bedienen sich normalerweise vielen einzelnen gekaperten Geräten weltweit (meist Botnetze wie Mirai). Verringern lässt sich dies durch gezielte automatische IP-Sperrungen und Anpassung der Aufrufzeiten.
→ verringert DDoS Angriffsmöglichkeiten
Präventivmaßnahmen
Unsere Präventivmaßnahmen dienen vorwiegend dazu entweder Angriffen vorzubeugen oder im Falle einer erfolgreichen Kompromittierung Gegenmaßnahmen zeitnah einzuleiten und den Normalzustand wiederherzustellen.
Anti-Malware
Nicht nur auf dem Heimrechner sind Antivirensysteme eine gute Idee. Auch auf unseren Servern scannen wir regelmäßig auf Schadsoftware. Meist deutet ein Scan mit Ergebnissen aber auf einen bereits erfolgten Angriff hin. Schließlich konnte Schadsoftware auf eine legitime Webseite gelangen. Da die Schadsoftware so aber unschädlich gemacht wird, sind die Angreifer in ihren Möglichkeiten beschränkt.
→ schränkt Möglichkeiten von Angreifern ein
Backups
Mittels aktueller Backups lassen sich kompromittierte Webseiten in einen sicheren Zustand vor dem Angriff wieder zurücksetzen. Bei BWeb-SSL sind in den meisten Paketen Backups inbegriffen und können durch unsere Kunden individuell gestaltet werden.
→ Zurücksetzung der Webseite im Angriffsfall
aktuelle Software
Wohl am allerwichtigsten ist es, aktuelle Software zu nutzen. Aktuelle Software behebt meist Schwachstellen (bspw. PHP am 21.10.2026) oder verbessert auf andere Art die Sicherheit selbst. Bei BWeb-SSL pflegen wir Sicherheitspatches direkt nach dem Erscheinen ein. Dies verhindert, dass die von uns genutzten Programme angreifbar werden. Dennoch appellieren wir an alle unsere Kunden, die selbst genutzte Software im Webspace aktuell zu halten und wo möglich automatische Aktualisierungen anzuschalten. Bleibt die Software auf einem alten Stand, sind auch unsere Möglichkeiten limitiert und können das Ausnutzen von Schwachstellen nicht immer verhindern.
Schlussworte
Das damals angedachte wohlmeinende Verhalten der Nutzerschaft im Internet gibt es schlichtweg nicht mehr. Dritte mit böswilligen Intentionen versuchen über verschiedenste Wege legitime Webseiten anzugreifen und für schadhaftes Verhalten zu missbrauchen. Bei BWeb-SSL sind umfangreiche Maßnahmen ohne weiteres Zutun aktiv und halten tagtäglich tausende Angriffe fern. Dennoch gilt es die eigene Webseite auf dem aktuellen Stand zu halten, um diese nicht unnötig Angriffen auszusetzen.